緊急時のダメージを最小限に留め、中核事業の継続や早期復旧の手順や平時の対策を取り決めておくBCP(事業継続計画)は、大地震や水害などの自然災害対策と受け止められることが一般的です。しかしBCPの取り決めは、ランサムウェアによるサイバー攻撃にも有効です。
東日本大震災が浮き彫りにしたのは、企業経営において中核事業をいち早く復旧することの重要性でした。サプライチェーンの広がりもあり、大震災の影響は操業率の低下として全国に及びました。こうした中、他社に先駆けて復旧し、市場の旺盛な需要に対応できたことが取引先の信頼を高め、事業の拡大につながったという事例は数多く存在します。いち早く復旧できた企業の多くが口を揃えるのが、データの大切さです。データ喪失時の対応計画には、RPO(目標復旧時点 / Recovery Point Objective)、RTO(目標復旧時間 / Recovery Time Objective)の2指標のほか、バックアップ体制の構築や災害時の初期対応フロー、手動運用の準備などが含まれます。これらはランサムウェア感染にいち早く対応する上でも大きな意味を持ちます。
ランサムウェア対策としてのBCPを考える
2026/10/01 掲載
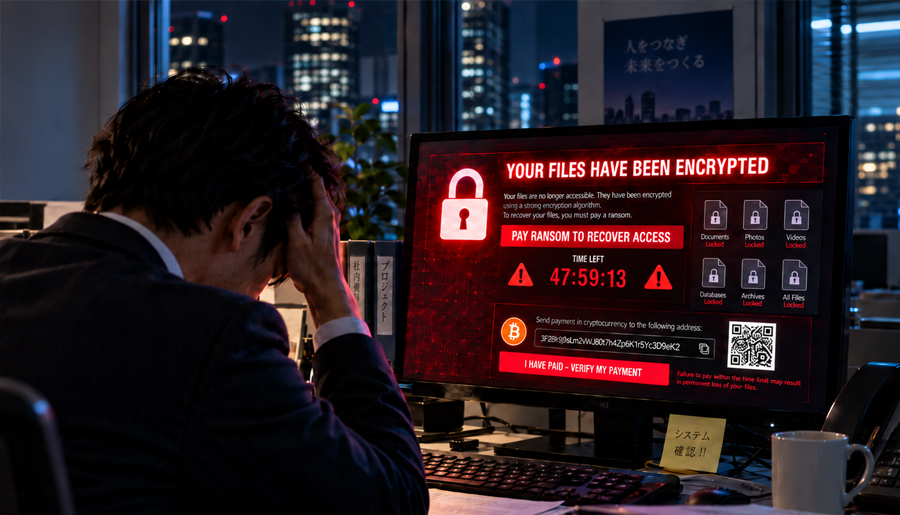
BCPはランサムウェア被害の最小化にも有効
バックアップだけでは暗号化対策として万全ではない
企業にとって、ランサムウェア被害から早期復旧を図ることの意義はより明快です。操業率が低下した状況が続けば間違いなく、競合にシェアを奪われてしまうからです。データ復旧手段としてまず挙げられるのがバックアップですが、実はランサムウェア被害を受けた企業の多くはデータ復元に失敗しているのが実情です。
その理由としてまず挙げられるのは、バックアップデータの暗号化です。クラウドストレージを含め、本番システムと常時つながり、データを上書きしていく環境では暗号化されたデータの上書きが避けられないのです。自然災害対策としては大きな意味を持つ遠隔地間のサーバーレプリケーションも、同じ理由からランサムウェアによる暗号化対策としては適切ではありません。
平時には必要とされないバックアップツールはトラブルが見落とされることも少なくなく、その運用も課題の1つです。暗号化対策には、テープメディアなどによるオフラインでのデータバックアップや保存データの改変・消去を一定期間禁止することでデータを保全するイミュータブル運用が有効ですが、専任のIT担当者がいない中小企業の場合、導入・運用ハードルが高いのが実情です。
迅速な復旧のカギは手作業への回帰
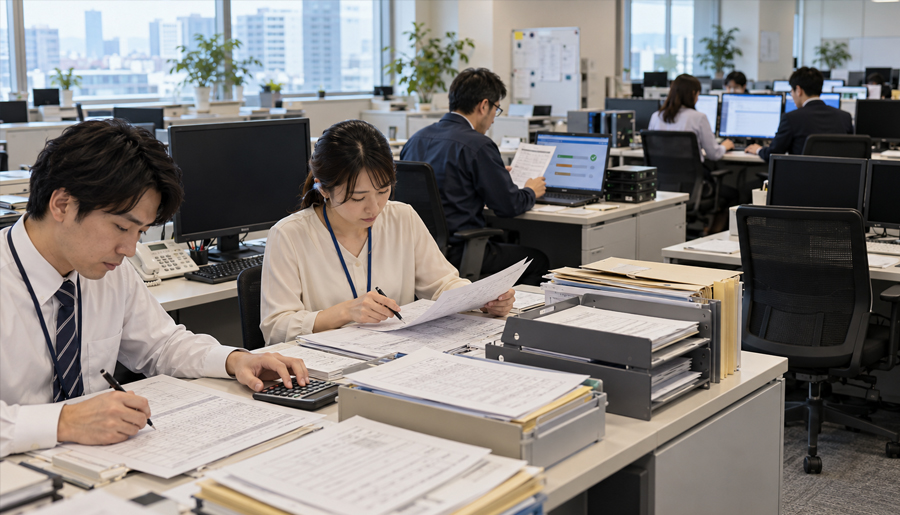
BCPからランサムウェアによる暗号化対策を考える上で、特に注目したいのが手動運用による代替手段の確保です。現実問題として、ランサムウェア被害を受けた企業は、システム復旧を待つことなく、業務を継続することが一般的です。2026年7月に発生した食品大手へのランサムウェア攻撃では、手作業による対応と段階的な復旧という2つのアプローチで事業継続を図り、被害を最小限に留めました。具体的には、注文や出荷指示を電話やFAXで行うことで事業を継続する一方、再感染を防ぐためネットワークを完全隔離してフォレンジック調査を行い、安全性が確認されたシステムから順次、ネットワークに再接続することで復旧を図っています。
データ暗号化に伴う手動運用へのスムーズな移行では、大きく2つの要素が重要です。1つは最小限の情報が紙やローカル、人間の記憶により保持されていること。もう1つが紙と鉛筆の手作業による業務プロセスの全社的共有です。参考例の1つが、南海トラフ大地震による停電で電子カルテが使えない状況を想定し、病院全体で紙カルテ運用をトレーニングしていた徳島の公立病院のケースです。病院がランサムウェア攻撃のターゲットになることは珍しくなく、同院も暗号化の被害を受けていますが、その際も紙カルテ運用への迅速な切り替えにより、医療体制への影響は最小限に留めることに成功しています。
データ暗号化に伴う手動運用へのスムーズな移行では、大きく2つの要素が重要です。1つは最小限の情報が紙やローカル、人間の記憶により保持されていること。もう1つが紙と鉛筆の手作業による業務プロセスの全社的共有です。参考例の1つが、南海トラフ大地震による停電で電子カルテが使えない状況を想定し、病院全体で紙カルテ運用をトレーニングしていた徳島の公立病院のケースです。病院がランサムウェア攻撃のターゲットになることは珍しくなく、同院も暗号化の被害を受けていますが、その際も紙カルテ運用への迅速な切り替えにより、医療体制への影響は最小限に留めることに成功しています。
求められるマルウェア拡散を防ぐための仕組み
残念ながら、ネットワーク内部へのマルウェア侵入を完全に防ぐことは困難です。こうした中、大きな意味を持つのが、ランサムウェアをはじめとするマルウェア侵入を前提にした取り組みです。手動運用マニュアルの全社的な整備のほか、感染をいち早く検知することで被害を最小限に留める仕組みの構築も重要です。端末から端末への水平展開(ラテラルムーブメント) に伴う不審な通信を自動検知・遮断する『SubGate』は、マルウェア侵入後の被害拡大防止において極めて有効な選択肢です。
ライター:滝本一帆
に伴う不審な通信を自動検知・遮断する『SubGate』は、マルウェア侵入後の被害拡大防止において極めて有効な選択肢です。